



Sistemele interne de resurse umane ale Comisiei Europene au fost vizate de un atac cibernetic realizat cu ajutorul inteligenței artificiale. Experții europeni în securitate cibernetică evaluează în continuare dacă au fost compromise informații personale sensibile.
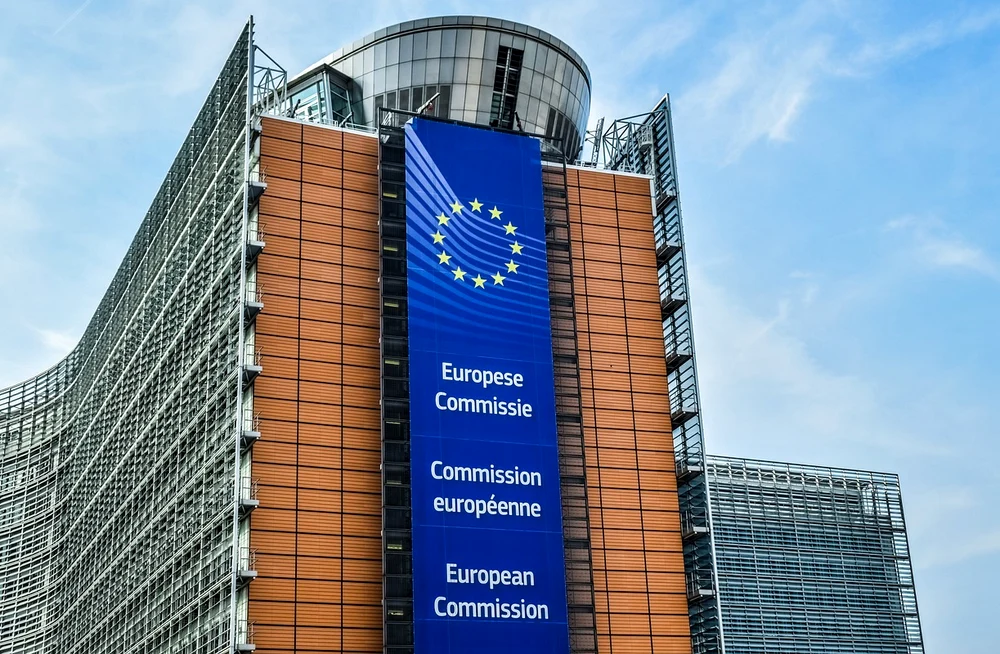
Comisia Europeană a fost ținta unui atac cibernetic major, însă nu este clar, deocamdată, cine se află în spatele acestuia și dacă au fost furate date sensibile ale angajaților, transmite Euronews.
Timp de mai multe zile, oficialii Comisiei nu au putut accesa Sysper, platforma internă de resurse umane prin intermediul căreia își pot verifica informațiile salariale, pot solicita concedii de odihnă sau medicale, pot completa fișele de pontaj și se pot înscrie la cursuri de formare profesională.
„Investigația este încă în desfășurare. Luăm toate măsurile necesare pe măsură ce apar noi informații”, a declarat joi Thomas Regnier, purtătorul de cuvânt al Comisiei pentru domeniul digital, în fața jurnaliștilor. „Nu am identificat nicio dovadă privind o breșă de securitate a datelor care să afecteze personalul Comisiei în ansamblu”.
Atacul a fost realizat cu ajutorul inteligenței artificiale
Regnier a precizat că atacul s-a bazat pe un instrument de inteligență artificială disponibil publicului. Acesta a fost detectat pentru prima dată pe 22 octombrie, iar atacul a fost confirmat în aceeași zi. Comisia nu a primit nicio solicitare de răscumpărare din partea atacatorilor.
Instrumentul de inteligență artificială se numește ARTEX și permite identificarea vulnerabilităților software, care pot fi ulterior remediate sau exploatate de persoane rău intenționate.
Detalii, AICI


